- Приложения
- Premium
-
Страны
- Помощь
- Регистрация
- Войти
Сколько утечек данных происходит и во что они обходятся в 2026 году
Содержание
- Главные цифры 2026 года
- Что считается утечкой данных
- Сколько утечек происходит за год
- Сколько стоит утечка данных в 2026 году
- Как начинаются утечки данных
- Что утекает сейчас: анализ Browsec по 960 утечкам
- Сколько времени уходит на обнаружение и локализацию
- Утечки в здравоохранении
- Крупнейшие утечки 2025 и 2026 годов
- Что эти цифры значат для вас
- Частые вопросы
- Об этих данных
- External sources
В 2025 году в США публично сообщили о 3322 утечках данных. Это рекорд за всю историю наблюдений Identity Theft Resource Center. При этом каждая утечка дорожает: по отчету IBM за 2026 год, средний ущерб в мире составил $4,99 млн, на 12% больше, чем годом ранее, а на обнаружение и локализацию типичного инцидента уходит 247 дней. Ниже собраны главные цифры из ежегодных исследований: что именно они измеряют и что это значит, если ваши данные оказались в утечке.
Главные цифры 2026 года
3322 утечки данных были публично зарегистрированы в США в 2025 году. Это рекорд и на 5% больше, чем в 2024-м (ITRC).
$4,99 млн составляет средний ущерб от утечки в мире, максимум за всю историю исследования (IBM, 2026).
$11,5 млн составляет средний ущерб в США, больше чем вдвое выше мирового (IBM, 2026).
247 дней длится средний жизненный цикл утечки: 183 дня на обнаружение и еще 64 на локализацию (IBM, 2026).
31% утечек начинались с эксплуатации уязвимости в ПО, теперь это самый частый способ проникновения (Verizon DBIR, 2026).
В 48% утечек участвовали программы-вымогатели, и еще в 48% был замешан подрядчик или поставщик (Verizon DBIR, 2026).
443 уведомления об утечке персональных данных в день получали европейские регуляторы, на 22% больше, чем годом ранее (DLA Piper, 2026).
Дороже всего обходятся утечки в здравоохранении: в среднем $6,64 млн, и так уже 13 лет подряд (IBM, 2026).
В 70% уведомлений об утечках в США за 2025 год не указано, как произошла атака (ITRC).
Только в 24% утечек за 2024-2026 годы были пароли, а в 2016-2018 годах их содержали 85% утечек (анализ Browsec по данным Have I Been Pwned).
Номера телефонов были в 58% утечек за 2024-2026 годы против 21% в 2016-2018 годах (анализ Browsec по данным Have I Been Pwned).
Что считается утечкой данных
Утечка данных — это любой случай, когда информацию видит, копирует или забирает тот, у кого не должно быть к ней доступа. Сюда попадает и хакер, выгрузивший клиентскую базу, и сотрудник, отправивший таблицу не тому адресату, и облачное хранилище, по ошибке открытое всему интернету, и украденный ноутбук с незашифрованными файлами.
Отчеты ниже считают разное, поэтому их итоговые цифры так сильно расходятся:
Инцидент безопасности означает любую угрозу для системы, даже если данные никуда не ушли. Verizon отделяет инциденты от подтвержденных утечек, где раскрытие данных действительно доказано.
Компрометация данных в терминах ITRC означает публично зарегистрированное событие в США, при котором раскрыты персональные данные. Счет идет по событиям, а не по людям.
Слив обычно означает раскрытие без злоумышленника, как в случае с тем же открытым облачным хранилищем. Многие регуляторы все равно считают его утечкой.
Сравнивая цифры, помните о единицах счета. «3322 утечки» и «279 млн уведомлений пострадавшим» описывают один и тот же год в одной и той же стране.
Сколько утечек происходит за год
Ответ зависит от того, где смотреть и что считать, но все крупные трекеры показывают одно направление: зарегистрированных утечек год от года больше.
Регион | Что измеряется | Последнее значение | Изменение | Источник |
|---|---|---|---|---|
США | Публично зарегистрированные утечки, 2025 | 3322 | +5% к 2024 | ITRC |
Европа | Уведомлений регуляторам в день, январь 2025 по январь 2026 | 443 | +22% | DLA Piper |
Великобритания | Компании, выявившие утечку или атаку за 12 месяцев | от 42% до 69%, в зависимости от размера | н/д | Госопрос CSBS |
Весь мир | Утекших аккаунтов в минуту, 2 квартал 2026 | 787 | -51,8% к 1 кварталу 2026 | Surfshark |
Источник: ITRC 2025 Annual Data Breach Report, DLA Piper GDPR Fines and Data Breach Survey 2026, Cyber Security Breaches Survey 2025/2026, Surfshark Data Breach Monitoring.
США
ITRC насчитал 3322 утечки в 2025 году, побив прежний рекорд 2023 года (3202). Это примерно девять публично зарегистрированных утечек в день, а рост за пять лет составил 79%.
Число уведомлений пострадавшим при этом упало. В 2025 году организации разослали 278,8 млн таких уведомлений, на 79% меньше, чем 1,37 млрд в 2024-м. Хорошей новостью это не назовешь: просто в 2025 году не было нескольких мегаутечек, которые раздули статистику годом ранее. Утечек больше, гигантских меньше.
Тревожнее другое: прозрачность падает. В 70% уведомлений за 2025 год не сказано, как произошла атака. В 2024 году таких было 65%, в 2023-м 45%. Если вы получите такое письмо, скорее всего, из него не будет понятно, что подвело: пароль, фишинговое письмо или подрядчик.
Больше всего утечек пришлось на финансовый сектор (739), затем идут здравоохранение (534), профессиональные услуги (478), промышленность (299) и образование (188).
Европа
По GDPR организации обязаны сообщать национальному регулятору об утечках персональных данных. Ежегодный обзор DLA Piper насчитал в среднем 443 уведомления в день с 28 января 2025 года по 27 января 2026 года, против 363 в день годом ранее.
За тот же период регуляторы выписали штрафов по GDPR примерно на 1,2 млрд евро. Ирландская комиссия по защите данных, под надзором которой находится большинство крупных техкомпаний с европейской штаб-квартирой в Ирландии, с мая 2018 года оштрафовала их в сумме на 4,04 млрд евро.
Великобритания
Правительственный опрос Cyber Security Breaches Survey спрашивает организации, выявляли ли они утечку или атаку за последние 12 месяцев. В выпуске 2025/2026, собранном с августа по декабрь 2025 года, это подтвердили:
42% микропредприятий
46% малых компаний
65% средних компаний
69% крупных компаний
28% благотворительных организаций
Самой частой атакой оказался фишинг, с ним столкнулись 38% компаний. Авторы отчета сами предупреждают, что цифры скорее занижены: в них попали только атаки, которые организации заметили и готовы были признать.
Утекшие аккаунты в мире
Surfshark отслеживает email-адреса в публичных базах утечек. С 2004 года утекло 23,8 млрд аккаунтов, за которыми стоят примерно 7,9 млрд уникальных адресов. Иными словами, среднестатистический утекший адрес засветился примерно в трех разных утечках.
Темп сильно меняется от квартала к кварталу. В первом квартале 2026 года каждую минуту утекало 1631 аккаунт, во втором темп упал до 787 в минуту, на 51,8%. Больше всего утекших аккаунтов во втором квартале 2026 года пришлось на США (29,8 млн), затем на Францию (19,7 млн) и Польшу (5,8 млн).
Сколько стоит утечка данных в 2026 году
Средний ущерб от утечки данных в мире составляет $4,99 млн, по данным отчета IBM Cost of a Data Breach Report 2026. Это на 12% больше, чем $4,44 млн годом ранее, и максимум за всю историю исследования. IBM и Ponemon Institute проанализировали утечки в 602 организациях с марта 2025 по февраль 2026 года.
В США средний ущерб составляет $11,5 млн, больше чем вдвое выше мирового. Его поднимают дорогие юристы, штрафы регуляторов и правила уведомления, которые отличаются от штата к штату.
Средний ущерб по отраслям
Отрасль | Средний ущерб от утечки |
|---|---|
Здравоохранение | $6,64 млн |
Финансовый сектор | $6,29 млн |
Промышленность | $5,50 млн |
Технологии | $5,50 млн |
Развлечения | $5,40 млн |
Все отрасли (в мире) | $4,99 млн |
Источник: IBM Cost of a Data Breach Report 2026.
Здравоохранение возглавляет этот список 13 лет подряд. Медицинские записи содержат больше личных подробностей, чем почти любые другие данные, их нельзя «перевыпустить», как банковскую карту, а клиники платят и штрафы регуляторам, и за сорванное лечение.
На что уходят деньги
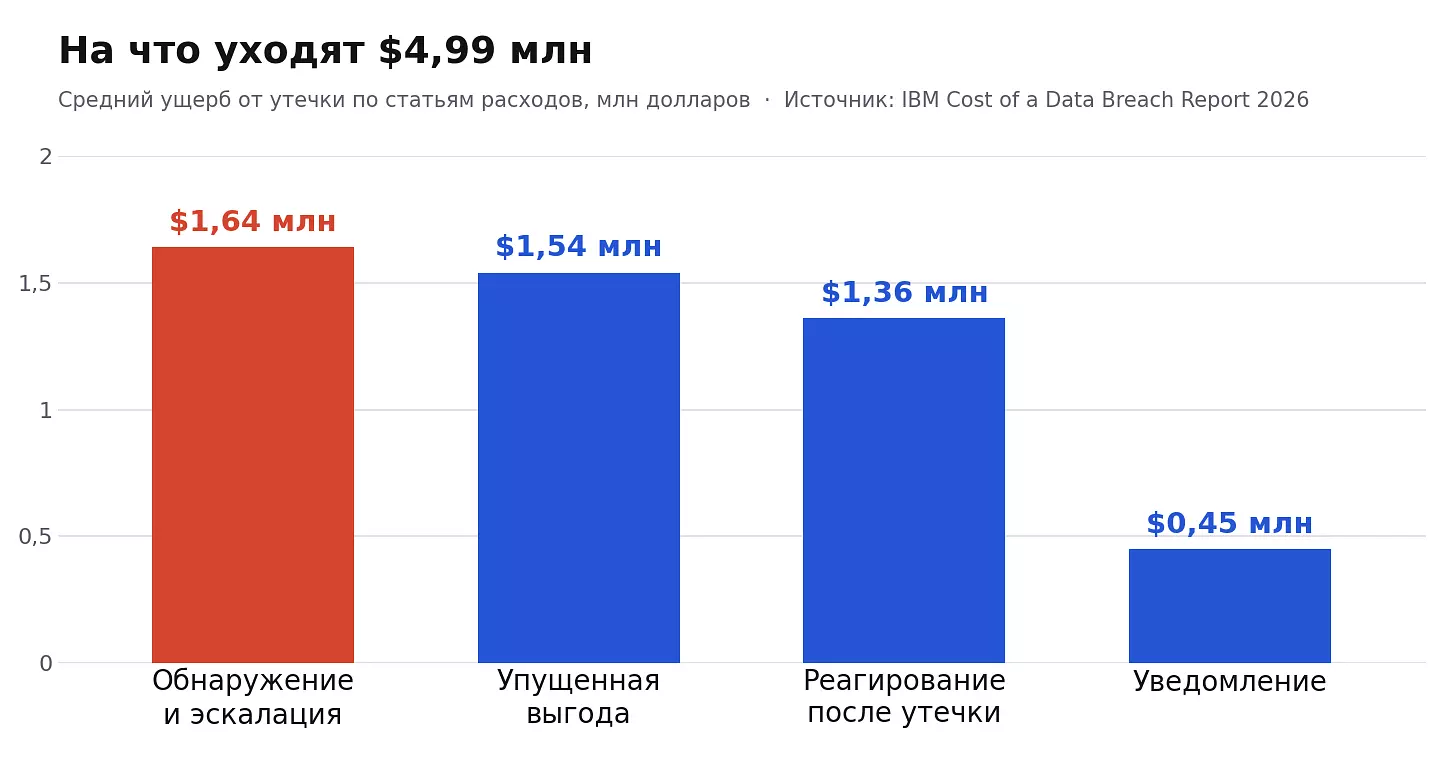
IBM делит средний ущерб на четыре статьи:
Обнаружение и эскалация: $1,64 млн. Криминалистика, расследование, внутреннее антикризисное управление.
Упущенная выгода: $1,54 млн. Простой, ушедшие клиенты, удар по репутации.
Реагирование после утечки: $1,36 млн. Юристы, мониторинг кредитной истории для пострадавших, штрафы.
Уведомление: $0,45 млн. Сообщения регуляторам и пострадавшим.
Самая маленькая статья как раз та, которую видит публика. Основные расходы приходятся на время до того, как кто-то получил письмо, или на много месяцев после.
Что делает утечку дороже или дешевле
Главный рычаг здесь скорость. Утечки, локализованные быстрее чем за 200 дней, обошлись в среднем в $4,32 млн, а затянувшиеся дольше 200 дней стоили $5,65 млн. Разница составляет $1,33 млн.
ИИ работает в обе стороны. Примерно каждая четвертая злонамеренная утечка в исследовании IBM была связана с ИИ-атакой, это на 56% больше, чем годом ранее, и такие атаки добавляли к среднему ущербу около $1 млн. С другой стороны, компании, активно использующие ИИ и автоматизацию в защите, экономили $1,93 млн на каждой утечке и закрывали инциденты на 65 дней быстрее.
Важен и тип данных. Персональные данные клиентов пострадали в 52% утечек, а именно они влекут за собой обязательные уведомления, мониторинг кредитной истории и судебные иски.
Как начинаются утечки данных
Эксплуатация уязвимостей в ПО стала самым частым способом проникновения. Отчет Verizon 2026 Data Breach Investigations Report, в котором разобраны больше 22 000 подтвержденных утечек в 145 странах, показывает такие точки входа:
Эксплуатация уязвимостей: 31%
Фишинг: 16%
Использование учетных данных (украденных или подобранных паролей): 13%
Претекстинг (правдоподобная легенда, обычно по телефону или в письме): 6%
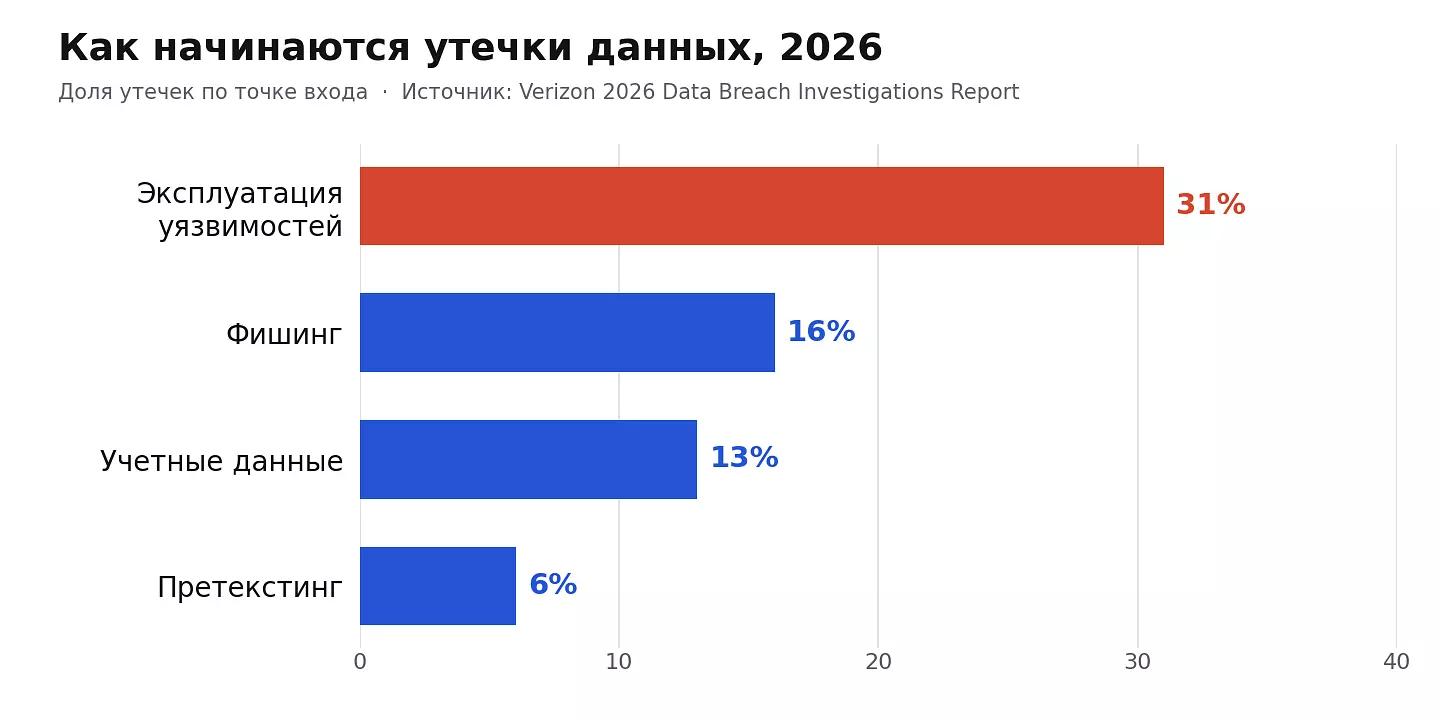
Украденные учетные данные встречаются куда чаще, чем говорят эти 13%. Если считать все этапы атаки, а не только первый шаг, они фигурируют в 39% утечек. А у половины жертв программ-вымогателей, у которых ранее утекли пароли или стоял инфостилер, это случилось не больше чем за 95 дней до атаки.
Выделяются еще два сдвига. Программы-вымогатели участвовали в 48% утечек (годом ранее в 44%), хотя 69% пострадавших отказались платить выкуп. Доля утечек с участием третьей стороны, то есть подрядчика, поставщика или разработчика ПО, выросла с 30% до 48%. Ваши данные могут утечь из компании, о которой вы никогда не слышали, просто потому что она ведет расчеты или обрабатывает обращения для той, которой вы пользуетесь.
Медленные обновления оставляют дверь открытой. Организации, опрошенные Verizon, полностью закрыли лишь 26% уязвимостей из списка активно эксплуатируемых CISA (годом ранее 38%), а медианное время на установку патча выросло до 43 дней.
Данные IBM добавляют к этому стоимость. Фишинг четвертый год подряд остается самым частым вектором атаки в их исследовании, а самые дорогие утечки начинаются с мошеннических звонков и SMS (вишинга и смишинга): в среднем $5,29 млн.
Что утекает сейчас: анализ Browsec по 960 утечкам
Раньше утечка означала прежде всего слитые пароли. Теперь пароли скорее исключение. Мы проанализировали 960 подтвержденных утечек из организаций в базе Have I Been Pwned, сгруппировали их по году самой утечки и посмотрели, какие типы данных в них раскрыты. В 2016-2018 годах пароли были в 85% утечек, а в 2024-2026 годах только в 24%. За то же время доля утечек с номерами телефонов выросла почти втрое, а с домашними адресами втрое.
Год утечки | С паролями | С номерами телефонов | С домашними адресами |
|---|---|---|---|
2016-2018 | 85% | 21% | 16% |
2024-2026 | 24% | 58% | 49% |
2026 (январь-август) | 12% | 70% | 63% |
Источник: анализ Browsec по базе утечек Have I Been Pwned, сентябрь 2026 года. Без сфабрикованных утечек, спам-баз, логов вредоносного ПО и стилеров, а также сборников паролей.
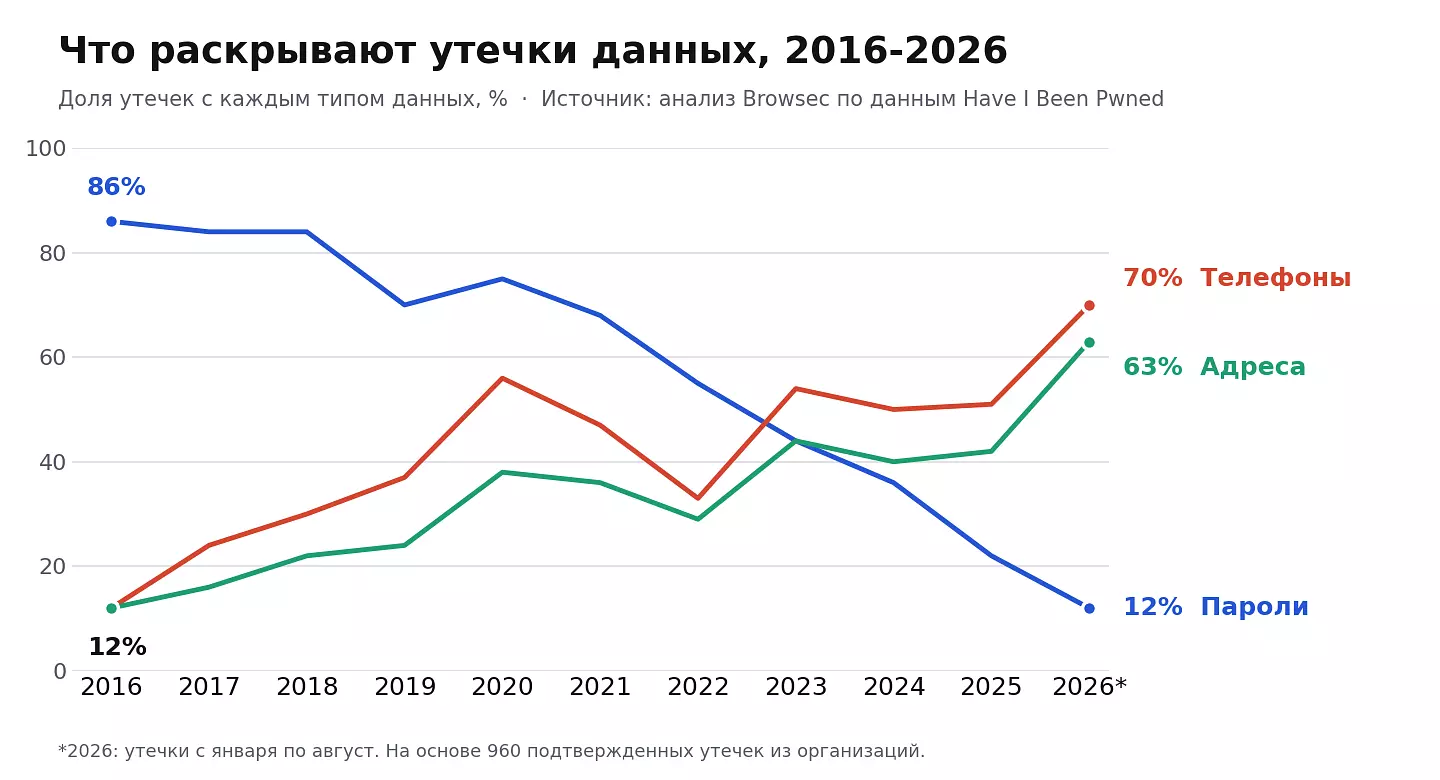
В 2026 году появились два новых типа данных. В 16% утечек этого года оказались тикеты поддержки или записи обращений клиентов, а в 25% должности или места работы. До 2024 года и то и другое почти не встречалось. Это след атак на CRM и службы поддержки, через которые компании общаются с клиентами. Такие системы часто вскрывают не взломом кода, а уговорами: злоумышленник убеждает сотрудника выдать доступ.
Для вас это меняет то, как используют утекшие данные. Утекший пароль бьет по одному аккаунту, и менеджер паролей вместе с двухфакторной аутентификацией эту угрозу закрывают. А имя, телефон, домашний адрес и копия вашего последнего обращения в поддержку служат готовым материалом для убедительного звонка или SMS якобы от компании, которой вы действительно пользуетесь. Это сходится с выводом IBM о том, что мошеннические звонки и SMS стали самым дорогим началом утечки.
У этих данных есть ограничения. Have I Been Pwned включает только утечки, в которых есть email-адреса, которые стали публичными и были загружены в базу. Так что это большая выборка, а не полный подсчет. Данные за 2026 год охватывают утечки по август включительно.
Сколько времени уходит на обнаружение и локализацию
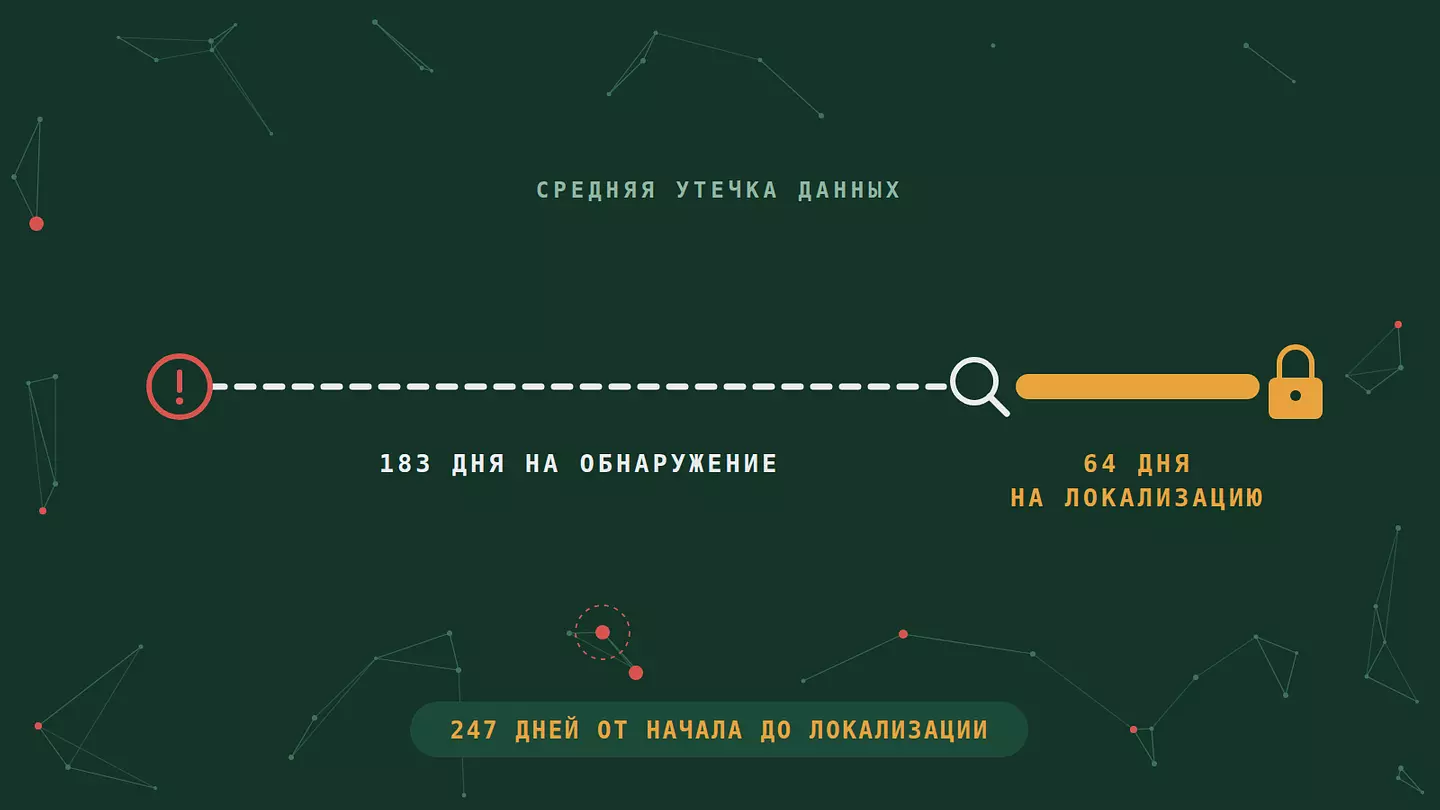
По данным IBM, средняя утечка длится 247 дней от начала до локализации. В среднем 183 дня уходит только на то, чтобы заметить проблему, и еще 64 дня на то, чтобы ее локализовать.
Иначе говоря, утечку, начавшуюся в январе, обычно обнаруживают только в июле, а закрывают в сентябре. Все это время украденные данные уже гуляют по сети: их продают, объединяют с другими утечками или используют для прицельного фишинга. Поэтому уведомления так часто описывают события многомесячной давности.
Утечки в здравоохранении
В здравоохранении утечки одновременно самые частые и самые дорогие. Организации, подпадающие под американский закон HIPAA, сообщили Министерству здравоохранения США о 804 крупных утечках (от 500 записей) за 2025 год, затронувших около 138,5 млн человек. В среднем это больше 379 000 медицинских записей в день.
В 2026 году утечек немного меньше: 395 крупных инцидентов на 30 июня, примерно на 9,5% меньше, чем за тот же период 2025 года. Крупнейшая пока утечка у DentaQuest, она затронула 15 млн человек.
Три крупнейшие утечки в здравоохранении США за всю историю:
Change Healthcare (2024): 192,7 млн человек
Anthem (2015): 78,8 млн человек
Conduent (2025): 62,2 млн человек
Большинство из них вызваны взломом и ИТ-инцидентами, и многие произошли не в самих клиниках, а у их партнеров: биллинговых компаний, ИТ-подрядчиков и операторов данных. Та же картина с третьими сторонами, которую Verizon видит во всех отраслях.
Крупнейшие утечки 2025 и 2026 годов
Организация | Год раскрытия | Пострадавших | Какие данные утекли |
|---|---|---|---|
Conduent | 2025 | 62,2 млн | Имена, номера социального страхования, данные медстраховки и медицинская информация |
Qantas | 2025 | 5,7 млн | Имена, email, телефоны, даты рождения, номера бонусных карт |
TransUnion | 2025 | около 4,5 млн | Имена, даты рождения, номера социального страхования |
Instructure (Canvas) | 2026 | больше 30 млн студентов и сотрудников | Имена, email, номера студенческих билетов, сообщения на платформе |
DentaQuest | 2026 | 15 млн | Медицинские и страховые данные |
Carnival | 2026 | около 6 млн | Имена, адреса, даты рождения, номера паспортов и водительских прав |
ADT | 2026 | около 5,5 млн | Имена, телефоны, адреса, часть дат рождения, последние четыре цифры номера соцстрахования или ИНН |
Panera Bread | 2026 | 5,1 млн уникальных email | Имена, email, телефоны, адреса |
CareCloud | 2026 | не меньше 3,7 млн | Медицинские записи |
Источник: HIPAA Journal (данные портала Минздрава США), Cybersecurity Dive, Infosecurity Magazine, TechCrunch, TechRepublic. Приведены цифры, подтвержденные компанией или регулятором. Заявления злоумышленников, например о 275 млн пользователей в случае Instructure, не учтены.
Обратите внимание, сколько из этих утечек прошло через третьи стороны. Qantas взломали через платформу стороннего колл-центра, TransUnion через стороннее приложение, а Conduent обрабатывает данные по заказу страховых компаний и госорганов. Несколько инцидентов 2026 года, включая Instructure и Carnival, начались с социальной инженерии: злоумышленник не взламывал код, а договорился с сотрудником.
Что эти цифры значат для вас
Вы не можете помешать компании допустить утечку, но можете ограничить ее последствия для себя. По данным потребительского исследования ITRC, 80% опрошенных получили хотя бы одно уведомление об утечке за последние 12 месяцев, и 88% из них потом столкнулись с неприятными последствиями. Чаще всего это были спам и роботизированные звонки (49%) и попытки фишинга (40%).
Большую часть риска закрывают несколько шагов:
Проверьте, есть ли ваш email в известных утечках, через бесплатный сервис вроде Have I Been Pwned.
Смените пароль в каждом аккаунте из утечки и везде, где вы использовали такой же. Кража учетных данных работает, только когда один пароль открывает несколько дверей.
Включите двухфакторную аутентификацию, лучше через приложение-аутентификатор, а не SMS.
Если утекли паспортные данные, в России можно бесплатно установить самозапрет на кредиты через Госуслуги или МФЦ. Он не дает оформить заем на ваше имя без вашего ведома.
Ждите прицельного фишинга. После утечки мошенники знают ваше имя, вашего оператора или банк, а иногда и детали аккаунта, поэтому их сообщения выглядят куда убедительнее. Если подозреваете, что устройство уже заражено, вот признаки взломанного телефона.
Шифрование соединения тоже полезный слой защиты, особенно в публичных и общих сетях, где кто-то рядом может попытаться перехватить логины и данные сессий. Но от утечки из базы компании оно не спасает: данные на чужих серверах остаются там, где лежали. Поэтому это один слой наряду с защитой домашнего Wi-Fi, а не решение проблемы корпоративных утечек.
Частые вопросы
Сколько утечек данных происходит в день?
В США около девяти публично зарегистрированных утечек в день, если исходить из 3322 утечек за 2025 год по данным ITRC. В Европе организации в среднем подавали регуляторам 443 уведомления в день. Европейская цифра выше, потому что включает мелкие инциденты, которые никогда не попадают в новости.
Сколько в среднем стоит утечка данных в 2026 году?
$4,99 млн в мире, по данным IBM Cost of a Data Breach Report 2026. В США средний ущерб составляет $11,5 млн, а в здравоохранении, самой дорогой отрасли, $6,64 млн.
Какая самая частая причина утечек?
Самой частой точкой входа стала эксплуатация уязвимостей в ПО: 31% утечек в отчете Verizon за 2026 год. Следом идут фишинг (16%) и украденные или подобранные учетные данные (13%). IBM, у которой другая выборка, по-прежнему ставит на первое место фишинг.
В какой отрасли больше всего утечек?
В США больше всего зарегистрированных утечек в 2025 году пришлось на финансовый сектор (739), затем на здравоохранение (534), по данным ITRC. Самые дорогие утечки случаются в здравоохранении, и так уже 13 лет.
Как проверить, были ли мои данные в утечке?
Введите свой email на Have I Been Pwned: сервис ищет по миллиардам записей из известных утечек. Если пришло уведомление об утечке, прочитайте его целиком, в нем должно быть указано, какие данные раскрыты. Если хотите понять, что еще видно о вашей активности в сети, мы разбирали, кто видит ваши поисковые запросы.
Об этих данных
Все цифры на этой странице взяты из опубликованных ежегодных отчетов и трекеров, и у каждого свое определение и свой период:
IBM и Ponemon Institute, Cost of a Data Breach Report 2026: 602 организации, утечки с марта 2025 по февраль 2026 года.
Verizon, 2026 Data Breach Investigations Report: больше 22 000 подтвержденных утечек в 145 странах.
Identity Theft Resource Center, 2025 Annual Data Breach Report: публично зарегистрированные утечки в США за 2025 календарный год.
DLA Piper, GDPR Fines and Data Breach Survey 2026: уведомления и штрафы с 28 января 2025 по 27 января 2026 года.
Министерство науки, инноваций и технологий Великобритании, Cyber Security Breaches Survey 2025/2026: 2112 компаний и 1085 благотворительных организаций, опрос с августа по декабрь 2025 года.
Портал утечек Управления по гражданским правам Минздрава США, по данным HIPAA Journal: утечки в здравоохранении США, затронувшие от 500 человек.
Surfshark Data Breach Monitoring: утекшие email-адреса в публичных базах утечек с 2004 года.
Анализ Browsec по данным Have I Been Pwned: 960 подтвержденных утечек из организаций в публичном списке HIBP, выгруженном в сентябре 2026 года и сгруппированном по дате утечки. Исключены сфабрикованные утечки, спам-базы, логи вредоносного ПО и стилеров, неподтвержденные записи и сборники паролей. Каждая цифра показывает долю утечек за период, в которых встречается данный тип данных.
External sources
CISOCLUB, средняя стоимость утечки данных по отчету IBM 2026
Security Boulevard, разбор отчета IBM 2026 со средним ущербом в США и статьями расходов
eSecurity Planet, выводы IBM 2026 по отраслям и векторам атак
Help Net Security, выводы Verizon DBIR 2026 о вымогателях и патчах
Identity Theft Resource Center, 2025 Annual Data Breach Report
Как цитировать эту статью
Browsec. "Сколько утечек данных происходит и во что они обходятся в 2026 году." Browsec Blog, 25 сентября 2026, https://browsecvps.org/ru/blog/data-breach-statistics.