- Приложения
- Premium
-
Страны
- Помощь
- Регистрация
- Войти
Цифровая гигиена: пять привычек, которые действительно защищают
Содержание
Чистить зубы раз в год бессмысленно, а понемногу каждый день работает. С цифровой гигиеной так же, причём не все привычки одинаково важны: пять закрывают самые частые атаки, остальное сводится к уходу по расписанию.
Что такое цифровая гигиена
Цифровая гигиена — это набор регулярных правил и привычек, которые защищают ваши аккаунты, устройства и личные данные от взлома, мошенников и утечек. Сюда входят уникальные пароли и двухфакторная аутентификация, своевременные обновления, умение распознать фишинговое сообщение или звонок мошенника, резервные копии важных файлов и осторожность с тем, какие личные данные вы публикуете. Как и обычная гигиена, она держится на небольших регулярных действиях, а не на одном большом усилии.
Ещё это называют кибергигиеной. По сути это одно и то же, но «кибергигиеной» чаще называют правила для компаний, где речь идёт об обновлении серверов и управлении доступом сотрудников. Эта статья о вас, ваших аккаунтах и устройствах.
И ещё одно уточнение: иногда цифровой гигиеной называют разумное отношение к экранному времени и уведомлениям, то есть цифровое благополучие. Тема полезная, но другая. Здесь речь о безопасности и приватности.
Почему цифровая гигиена важна
Большинство атак не отличается хитростью. Никто не взламывает шифрование и не проникает в телефон, как в кино. Злоумышленники пользуются уязвимостью, которую уже закрыло обновление, входят с паролем, который утёк с другого сайта, или уговаривают человека самому отдать пароль, код или деньги.
В России основной урон наносит именно последнее. По данным Банка России, в 2025 году мошенники похитили у клиентов банков 29,3 млрд рублей, на 6,4% больше, чем годом раньше. Крупнейшие хищения ЦБ связывает с социальной инженерией в сочетании с фишинговыми копиями сайтов банков и госорганов. Против таких схем и работает базовая гигиена: если пароль уникален, утечка на одном сайте не откроет другие аккаунты, а если вы никому не называете коды, звонок «из службы безопасности банка» закончится ничем. Больше цифр собрано в нашем обзоре статистики утечек данных.
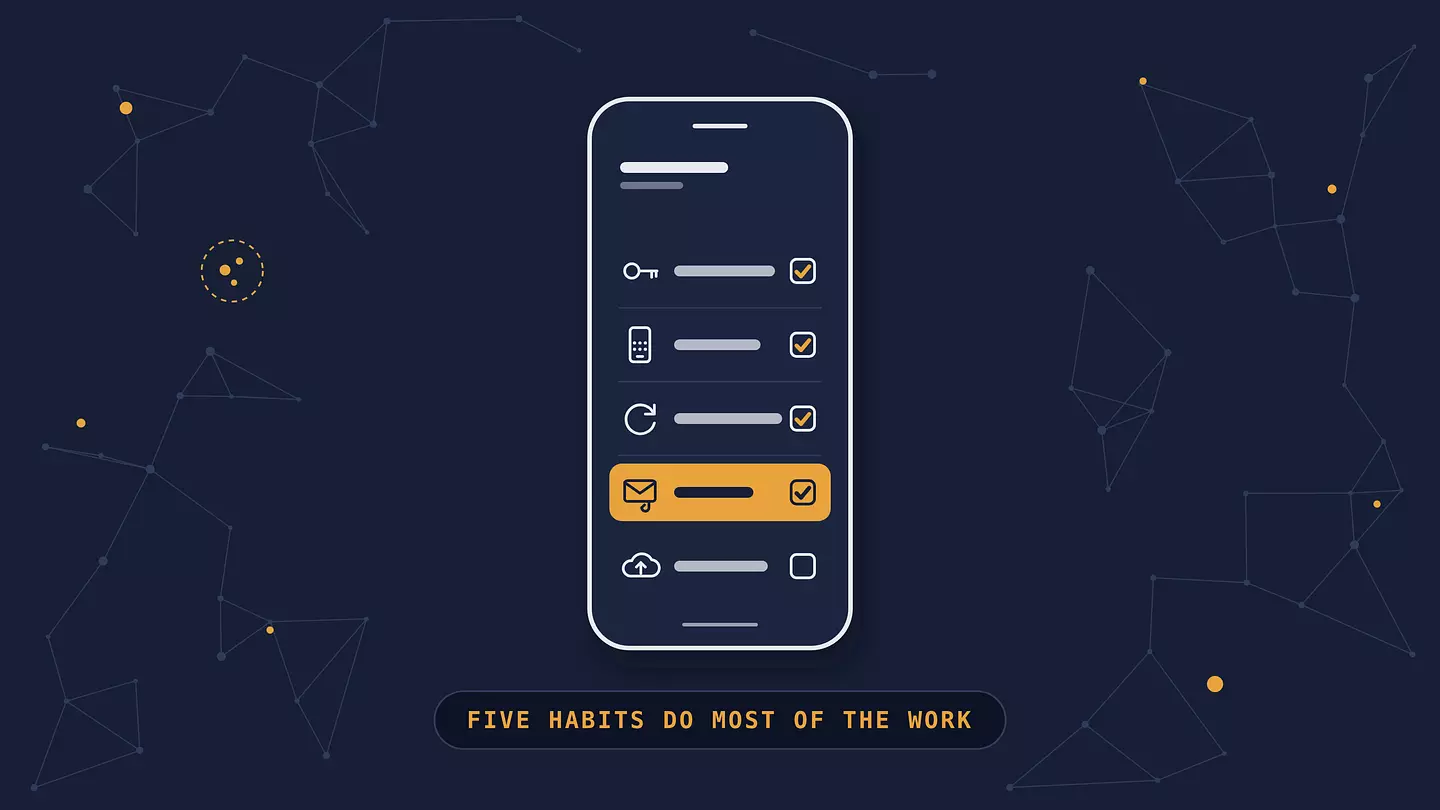
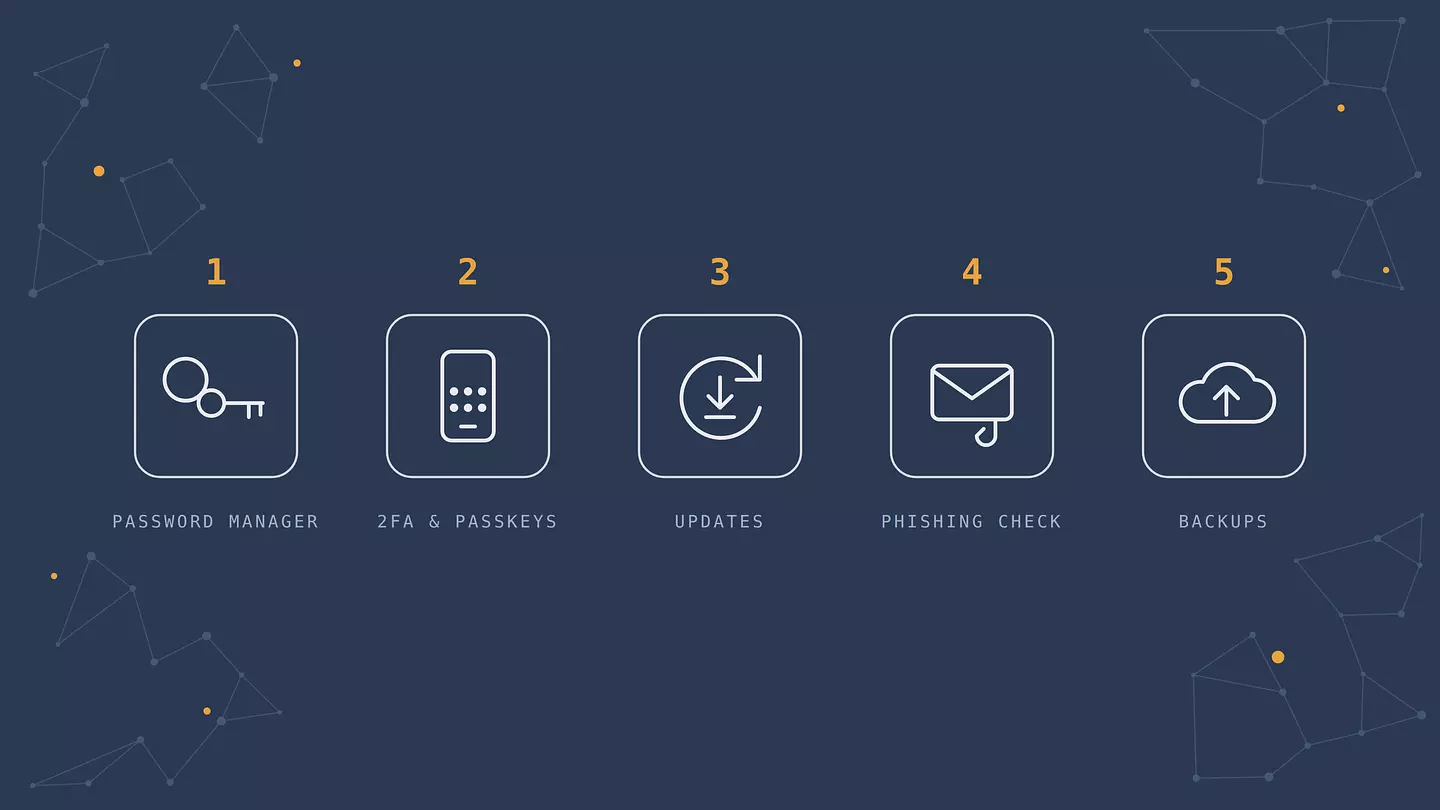
Пять привычек, которые делают основную работу
Если вы делаете только эти пять вещей, вы уже закрываете те пути, которыми чаще всего взламывают аккаунты.
1. Менеджер паролей и уникальный пароль для каждого аккаунта
Менеджер паролей создаёт и запоминает отдельный надёжный пароль для каждого аккаунта, поэтому утечка на одном сайте не открывает остальные. Большинство менеджеров к тому же подставляют пароль только на настоящем сайте и тем самым незаметно защищают вас от поддельных страниц входа.
Представления о надёжном пароле изменились. Актуальные рекомендации NIST, американского института стандартов, на который ориентируются многие компании, ставят на первое место длину: не меньше 15 символов, если пароль — единственная защита аккаунта. Они же советуют сайтам не требовать обязательной смеси символов и цифр и не заставлять менять пароль по расписанию. Длинный случайный пароль из менеджера или фраза из нескольких не связанных между собой слов гораздо надёжнее чего-то вроде «P@ssw0rd!».
2. Двухфакторная аутентификация и ключи доступа там, где они есть
Двухфакторная аутентификация (2FA) после пароля просит второе подтверждение, например код из приложения или нажатие на телефоне. Работает она на удивление хорошо: в исследовании Microsoft Research на бизнес-аккаунтах она снизила риск взлома на 99,22%. Приложение-аутентификатор надёжнее кодов по SMS, потому что SMS можно перехватить, если злоумышленник завладеет вашим номером, но и SMS намного лучше, чем ничего.
Главное правило для кодов: никому их не называйте. Настоящий сотрудник банка, «Госуслуг» или оператора никогда не попросит код из SMS. Если просят, это мошенник, как бы убедительно он ни звучал.
Начните с аккаунтов, от которых зависит всё остальное: основной почты (через неё можно сбросить любой другой пароль), банка, «Госуслуг» и аккаунта Apple или Google. В Telegram включите облачный пароль: «Настройки» > «Конфиденциальность» > «Облачный пароль» (в старых версиях пункт называется «Двухэтапная аутентификация»). Тогда даже выманенный у вас код для входа не даст мошенникам войти в аккаунт. Сохраните резервные коды, которые сайт выдаёт при включении 2FA, в надёжном месте, например в менеджере паролей: если вы потеряете телефон, они могут оказаться единственным способом вернуться в аккаунт.
Если сайт предлагает ключи доступа (passkeys), пользуйтесь ими. Ключ доступа заменяет пароль цифровым ключом, который хранится на устройстве или в менеджере паролей и открывается отпечатком пальца, лицом или PIN-кодом. Его сложно выманить фишингом, потому что он работает только на настоящем сайте.
3. Автоматические обновления
Обновления закрывают уязвимости, о которых злоумышленники уже знают. Включите автообновление на телефоне, компьютере, в браузере и приложениях и перезагружайте устройство, когда оно просит. Старый телефон или роутер, для которого больше не выходят обновления, становится слабым местом, поэтому планируйте его замену, а не эксплуатацию до последнего.
4. Не торопитесь нажимать
Раньше фишинговые письма выдавали ошибки. Нейросети пишут без ошибок, и в России мошенники чаще звонят, чем пишут. Самый частый признак обмана — по-прежнему давление: «ваш счёт заблокируют», «посылка застряла», «срочно подтвердите операцию», «переведите деньги на безопасный счёт». Но не менее настороженно относитесь к любой неожиданной просьбе назвать пароль, код или перевести деньги, даже спокойной и даже от знакомого: аккаунты друзей в Telegram и WhatsApp угоняют как раз для таких просьб. Не переходите по ссылке из сообщения и не продолжайте разговор. Откройте приложение сами, наберите номер банка с обратной стороны карты или спросите знакомого по другому каналу.
5. Резервные копии того, что нельзя заменить
Фотографии, документы и всё, что жалко потерять, должно храниться больше чем в одном месте. Классическое правило 3-2-1: три копии, на двух разных типах носителей, одна из них в другом месте, например в облаке. Большинству людей хватит автоматической резервной копии телефона в облаке и периодической копии на внешний диск. Только убедитесь, что облако хранит настоящие резервные копии или старые версии файлов, а не просто синхронизирует: при обычной синхронизации файл, удалённый или зашифрованный вирусом-вымогателем на телефоне, так же удалится или зашифруется и в облаке. Резервная копия к тому же — лучший ответ на потерю или кражу телефона.
Привычки, которые берегут приватность
Они предотвращают меньше атак, чем пять привычек выше, зато уменьшают то, что о вас видно и что о вас можно собрать.
Проверьте разрешения приложений и отключите доступ к геолокации, контактам, камере и микрофону там, где он не нужен.
Удалите аккаунты, которыми больше не пользуетесь. Старый аккаунт всё равно хранит копию ваших данных, которая может утечь, и чем больше таких аккаунтов, тем больше ваш цифровой след.
Настройте приватность в соцсетях и подумайте, прежде чем публиковать то, по чему можно угадать ваши пароли или ответы на контрольные вопросы, например кличку питомца или номер школы.
Держите актуальными резервную почту и номер телефона, чтобы вернуть доступ к аккаунту, если вас из него выкинет.
Блокируйте каждое устройство PIN-кодом, отпечатком пальца или распознаванием лица.
Пользуйтесь браузером, который по умолчанию блокирует сторонние трекеры.
Защитите домашнюю сеть: начните с того, что смените пароль администратора роутера. Как это сделать, мы разобрали в руководстве по защите домашнего Wi-Fi.
Включайте VPN в сетях, которые вы не контролируете, например в кафе или гостинице. Мы объясняем, от чего VPN защищает в общественном Wi-Fi, а от чего нет.
Чек-лист цифровой гигиены
Вот как всё это укладывается в расписание. На первую строку уйдёт один вечер, дальше хватит нескольких минут время от времени.
Когда | Что сделать |
|---|---|
Один раз | Установите менеджер паролей. Включите 2FA для почты, банка, «Госуслуг» и аккаунта Apple или Google и сохраните резервные коды. Включите облачный пароль в Telegram. Установите бесплатный самозапрет на кредиты через «Госуслуги» или МФЦ. Включите автообновления и автоматическое резервное копирование. Поставьте блокировку экрана на все устройства. |
Каждый месяц | Установите ожидающие обновления. Просмотрите выписки по картам и счетам, нет ли незнакомых операций. |
Раз в три месяца | Замените повторяющиеся и слабые пароли, которые отметил менеджер паролей. Проверьте разрешения приложений. Проверьте через Have I Been Pwned, не появилась ли ваша почта в новых утечках (российские утечки сервис видит не все). |
Раз в год | Удалите аккаунты, которыми больше не пользуетесь. Проверьте настройки приватности в соцсетях. Проверьте резервную почту и номер телефона. Убедитесь, что резервные копии действительно восстанавливаются. Замените устройства, для которых больше не выходят обновления. |
Самозапрет на кредиты стоит пояснить отдельно. С марта 2025 года через «Госуслуги», а с сентября 2025 года и в МФЦ любой может бесплатно запретить банкам и микрофинансовым организациям выдавать на своё имя потребительские кредиты и займы. Если мошенники всё же выманят данные, оформить на вас потребительский кредит или заём они не смогут. Запрет не касается ипотеки, автокредитов под залог машины и образовательных кредитов и снимается по вашему заявлению.
Устаревшие советы, от которых можно отказаться
Некоторые старые правила делают вас менее защищёнными или просто отнимают время.
«Меняйте пароли каждые 90 дней». Принудительная смена подталкивает к предсказуемым вариантам вроде Leto2026, который превращается в Osen2026. NIST теперь советует менять пароль, только когда для этого есть причина, например утечка.
«Используйте хотя бы один спецсимвол, цифру и заглавную букву». Длина важнее спецсимволов. Длинная фраза и надёжнее, и её проще набирать.
«Режим инкогнито делает меня невидимым». В основном он лишь не даёт браузеру сохранять историю и cookie на устройстве после закрытия окна. Сайты, провайдер и сеть, к которой вы подключены, по-прежнему видят вашу активность.
«Я никому не интересен, меня не взломают». Большинство атак автоматизированы и нацелены сразу на всех. Ваша почта ценна уже тем, что через неё можно сбросить все остальные пароли.
«Мне хватит антивируса». Встроенная защита современных телефонов и компьютеров хороша, но она не помешает вам ввести пароль на поддельном сайте, назвать код по телефону или использовать один пароль везде, а многие распространённые атаки нацелены на аккаунты и на вас самих, а не на файлы.
Если что-то уже случилось
Если сайт, которым вы пользуетесь, сообщил об утечке, первым делом смените пароль на нём, затем везде, где использовали такой же, и проверьте, что включена 2FA. Если вы перешли по фишинговой ссылке и ввели пароль, сразу смените его через настоящий сайт и проверьте недавнюю активность и подключённые устройства. Если вы назвали код или заметили операцию, которую не совершали, немедленно позвоните в банк по номеру с обратной стороны карты и заблокируйте карту. Если телефон ведёт себя странно, в нашем руководстве о том, как понять, что телефон взломали, разобраны признаки и дальнейшие шаги.
Частые вопросы
Чем цифровая гигиена отличается от кибергигиены?
По сути ничем. «Кибергигиеной» чаще называют правила для организаций, например обновление корпоративных систем и управление доступом сотрудников. «Цифровой гигиеной» чаще называют то же самое для обычных людей и их личных аккаунтов и устройств.
Как часто нужно проверять цифровую гигиену?
Настройку делайте один раз, затем тратьте несколько минут в месяц на обновления и выписки, а раз в несколько месяцев и раз в год проводите более подробную проверку. Всё это расписано в чек-листе выше.
Цифровая гигиена и цифровое благополучие — это одно и то же?
Нет. Цифровое благополучие касается экранного времени, уведомлений и ваших отношений с гаджетами. Цифровая гигиена в этой статье касается безопасности аккаунтов и данных. Термины иногда используют как синонимы, отсюда и путаница.
Нужен ли сейчас антивирус?
На современном телефоне большинству людей хватает встроенной защиты и официального магазина приложений. На Windows встроенный Microsoft Defender даёт надёжную базовую защиту большинству домашних пользователей, если система обновляется, а программы вы ставите из проверенных источников. Но никакой антивирус не заменит пять привычек выше, потому что многие распространённые атаки нацелены на аккаунты, а не на файлы.
Какое место в цифровой гигиене занимает VPN?
Это привычка для приватности, а не одна из пяти основных. VPN шифрует трафик между устройством и сервером VPN, что важнее всего в общественном Wi-Fi, и скрывает ваш IP-адрес от сайтов, которые вы открываете. Но он не защитит повторяющийся пароль и не помешает назвать код мошеннику, поэтому работает вместе с остальными привычками, а не вместо них.
Как цитировать эту статью
Browsec. "Цифровая гигиена: пять привычек, которые действительно защищают." Browsec Blog, 30 сентября 2026, https://browsecvps.org/ru/blog/digital-hygiene.